Im Microsoft-Tenant waren privilegierte Rollen wie Globaler Administrator, Teams-, SharePoint- oder Benutzeradministrator einmalig vergeben worden und lagen seitdem dauerhaft aktiv auf den jeweiligen Konten. Daraus ergab sich eine erhebliche Angriffsfläche: Bei einem kompromittierten Konto hätten Angreifende unmittelbar Zugriff auf alle zugewiesenen Rechte gehabt. Hinzu kam ein Transparenzproblem. Da mehrere Administratoren dieselben Rollen innehatten und diese permanent aktiv waren, ließ sich im Nachhinein nicht feststellen, wer welche Berechtigung wann und für welche Aktion eingesetzt hatte. Im Ernstfall wäre die Ursache eines Sicherheitsvorfalls kaum zurückzuverfolgen gewesen. Gefragt war deshalb eine Lösung, die privilegierte Rechte nur bei konkretem Bedarf freigibt, jede Nutzung dokumentiert und den Arbeitsalltag der Administratoren dennoch nicht unverhältnismäßig belastet.
Ausgangspunkt war das bestehende Berechtigungskonzept. Geprüft wurde, welche Konten welche Entra-Rollen besitzen und ob diese Rechte tatsächlich benötigt werden. Leitlinie war das Least-Privilege-Prinzip: Jede Person erhält nur die Berechtigungen, die sie für ihre Aufgaben wirklich braucht. Festgelegt wurde, dass sämtliche privilegierten Rollen unter PIM fallen, während normale Berechtigungen unverändert bleiben. Diese Grenze betrifft nicht nur die IT-Administration, sondern alle Mitarbeitenden mit administrativen Rollen, etwa Fachbereiche, die selbst Benutzerkonten anlegen.
PIM setzt eine Lizenz für Microsoft Entra ID P2 oder Microsoft Entra ID Governance voraus. Da Entra ID P2 bereits in verschiedenen Microsoft-Lizenzpaketen enthalten ist, wurde zunächst die vorhandene Lizenzlage geprüft, um keine doppelten Kosten zu verursachen. Lizenziert werden müssen zudem nicht alle Mitarbeitenden, sondern ausschließlich jene, die privilegierte Rollen über PIM aktivieren. Dadurch bleiben die laufenden Kosten überschaubar.
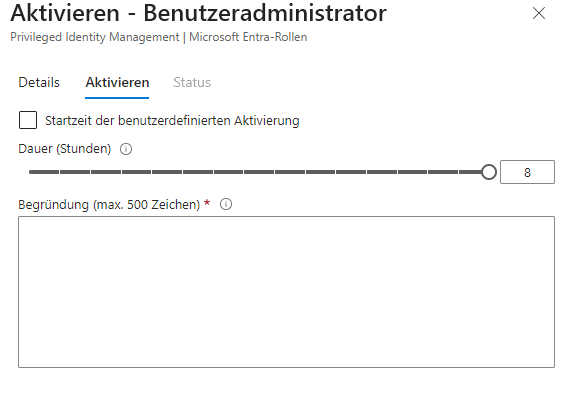
Im Rahmen einer technischen Bestandsaufnahme wurden zunächst alle bestehenden Rollenzuweisungen exportiert. Ein Skript legte sie anschließend als „berechtigt“ neu an; erst danach wurden die dauerhaften Zuweisungen entfernt. Auf diese Weise verlor zu keinem Zeitpunkt jemand den Zugriff. Seither sehen Nutzende im Entra Admin Center die Rollen, für die sie berechtigt sind, können diese jedoch erst nach einer Aktivierung nutzen. Dazu wird ein Zeitraum gewählt und eine Begründung hinterlegt und die Identität erneut per Multi-Faktor-Authentifizierung bestätigt. Für die Rolle Globaler Administrator ist zusätzlich eine Genehmigung erforderlich. Jede Aktivierung wird protokolliert und zur Langzeitaufbewahrung an Log Analytics weitergeleitet, sodass jederzeit nachvollziehbar bleibt, wer welche Rolle wann und aus welchem Grund genutzt hat. Die Protokolle werden zur Langzeitaufbewahrung an Log Analytics weitergeleitet.
Als Absicherung für den Notfall wurde ein sogenanntes Break-Glass-Konto eingerichtet: ein Konto mit globalen Administratorrechten und einem hochsicheren Passwort, das ausschließlich zur Wiederherstellung dient, falls der reguläre Zugang ausfällt. Das Passwort wird bei der IT-Leitung sicher verwahrt. In anderen Organisationen übernimmt diese Aufgabe häufig die Geschäftsleitung.
Weil die Aktivierung vor jeder administrativen Tätigkeit zusätzliche Schritte erfordert, wurde die Umstellung frühzeitig kommuniziert. Die Nutzenden wurden über den neuen Ablauf und die Abwägung zwischen Komfort und Sicherheit aufgeklärt. Diese enge Abstimmung ist entscheidend, um die Akzeptanz im Arbeitsalltag zu erhöhen.
Ihre Entscheidung wäre dieselbe, wie die renommierter Unternehmen:


Sie sehen gerade einen Platzhalterinhalt von Vimeo. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie müssen den Inhalt von reCAPTCHA laden, um das Formular abzuschicken. Bitte beachten Sie, dass dabei Daten mit Drittanbietern ausgetauscht werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Instagram. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Google Maps. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von reCAPTCHA. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr Informationen